
So schützen Sie sich beim Krypto-Tausch vor Betrug
Gefälschte Websites, „Helfer“ in Direktnachrichten und vertauschte Adressen in der Zwischenablage. Gängige Maschen und einfache Schutzregeln.
Krypto-Betrug hat fast nie etwas mit dem Hacken einer Blockchain zu tun. Bitcoin und Ethereum wurden in all den Jahren nie im üblichen Sinne „gehackt“. Betrüger zielen nicht auf die Technik, sondern auf Menschen: auf Eile, Vertrauen, den Wunsch nach einem etwas besseren Kurs und die Unlust, sich mit Details zu befassen.
Die gute Nachricht: Fast alle Maschen wiederholen sich und sind leicht zu erkennen, wenn man ihre Merkmale kennt. In diesem Artikel zeigen wir die häufigsten Betrugsmethoden beim Krypto-Tausch, wie Sie einen Tauschdienst vor dem Senden prüfen und was zu tun ist, wenn Sie bereits Opfer geworden sind.
Warum Betrüger Krypto lieben
Krypto hat Eigenschaften, die sie nicht nur für ehrliche Nutzer, sondern auch für Kriminelle praktisch machen. Wer sie versteht, durchschaut die Logik der Maschen leichter.
- Unumkehrbarkeit. Eine Blockchain-Transaktion lässt sich nicht stornieren. Es gibt keine Bank, die eine verdächtige Zahlung sperrt oder auf Antrag erstattet.
- Geschwindigkeit. Geld ist in Minuten weg und kann sofort weiterbewegt werden – über Dutzende Adressen und Dienste.
- Pseudonymität. Eine Wallet-Adresse trägt nicht den Namen des Inhabers, was das Untertauchen erleichtert.
- Neue Nutzer. Viele beginnen gerade erst, sich mit Netzwerken, Adressen und Gebühren zu befassen, und können ein normales Verfahren nicht immer von einem verdächtigen unterscheiden.
Deshalb ist der wichtigste Schutz bei Krypto nicht die Rückholung nach einem Fehler, sondern Gewohnheiten, die den Fehler verhindern.
Die häufigsten Maschen
Im Folgenden die Maschen, denen Menschen beim Krypto-Tausch am häufigsten begegnen. Jede hat ein erkennbares Merkmal.
| Masche | Wie sie aussieht | Wichtigstes Warnzeichen |
|---|---|---|
| Phishing-Seite | Kopie eines Tauschdienstes oder einer Börse auf einer ähnlichen Domain | Der Link kam aus Werbung, Chat oder E-Mail; die Domain weicht um einen Buchstaben ab |
| Falscher Support | Jemand schreibt Ihnen zuerst im Namen des Dienstes | Verlangt Seed-Phrase, „Wallet-Verifizierung“ oder eine Überweisung zum „Entsperren“ |
| Adresstausch | Die kopierte Adresse wird durch die des Betrügers ersetzt | Anfang oder Ende stimmen nicht mit dem Original überein |
| Address Poisoning | Nach einer Kleinstüberweisung erscheint eine ähnliche Adresse im Verlauf | Unbekannte eingehende Überweisungen über winzige Beträge |
| Unrealistischer Kurs | Ein „Tauschdienst“ bietet einen Kurs weit über dem Markt | Ein Vorteil, den sonst niemand bietet |
| Drainer | Eine Seite verlangt, die Wallet zu verbinden und eine Transaktion zu signieren | „Belohnung abholen“, „Airdrop“, „Wallet-Check“ |
| P2P mit „Treuhänder“ | Ein Vermittler im Chat verspricht ein sicheres Geschäft | Ein „Treuhänder“, den der Verkäufer selbst vorschlägt |
Phishing-Seiten und gefälschte Domains
Die verbreitetste Masche ist die kopierte Website. Betrüger registrieren eine Domain, die sich von der echten durch einen Buchstaben, einen zusätzlichen Bindestrich oder eine andere Endung unterscheidet, kopieren das Design und schalten Werbung. Wer einen Tauschdienst sucht, klickt auf den ersten Link und landet auf einer Seite, die Geld annimmt, aber nie auszahlt.
Eine einfache Gewohnheit schützt: Öffnen Sie die Seite des Tauschdienstes über Ihre Lesezeichen. Finden Sie die richtige Adresse einmal – etwa über ein Monitoring-Portal für Tauschdienste oder offizielle Kanäle –, speichern Sie sie und folgen Sie keinen Links aus Werbung und Nachrichten mehr.
Falscher Support und gefälschte Telegram-Bots
Die zweithäufigste Masche ist ein „Support-Mitarbeiter“, der zuerst schreibt. Meist passiert das, nachdem jemand in einem öffentlichen Chat eine Frage gestellt oder einen Kommentar hinterlassen hat. Der „Support“ ist höflich, schnell und bietet Hilfe an – man müsse nur „die Wallet verifizieren“, die Seed-Phrase nennen, einem Link folgen oder eine „Testzahlung“ senden.
In Telegram erstellen Betrüger Bots und Konten mit fast demselben Namen wie der echte Dienst – mit einem zusätzlichen Buchstaben, Unterstrich oder einer Ziffer. Äußerlich stimmt alles überein: Avatar, Name, Begrüßung.
Adresstausch in der Zwischenablage
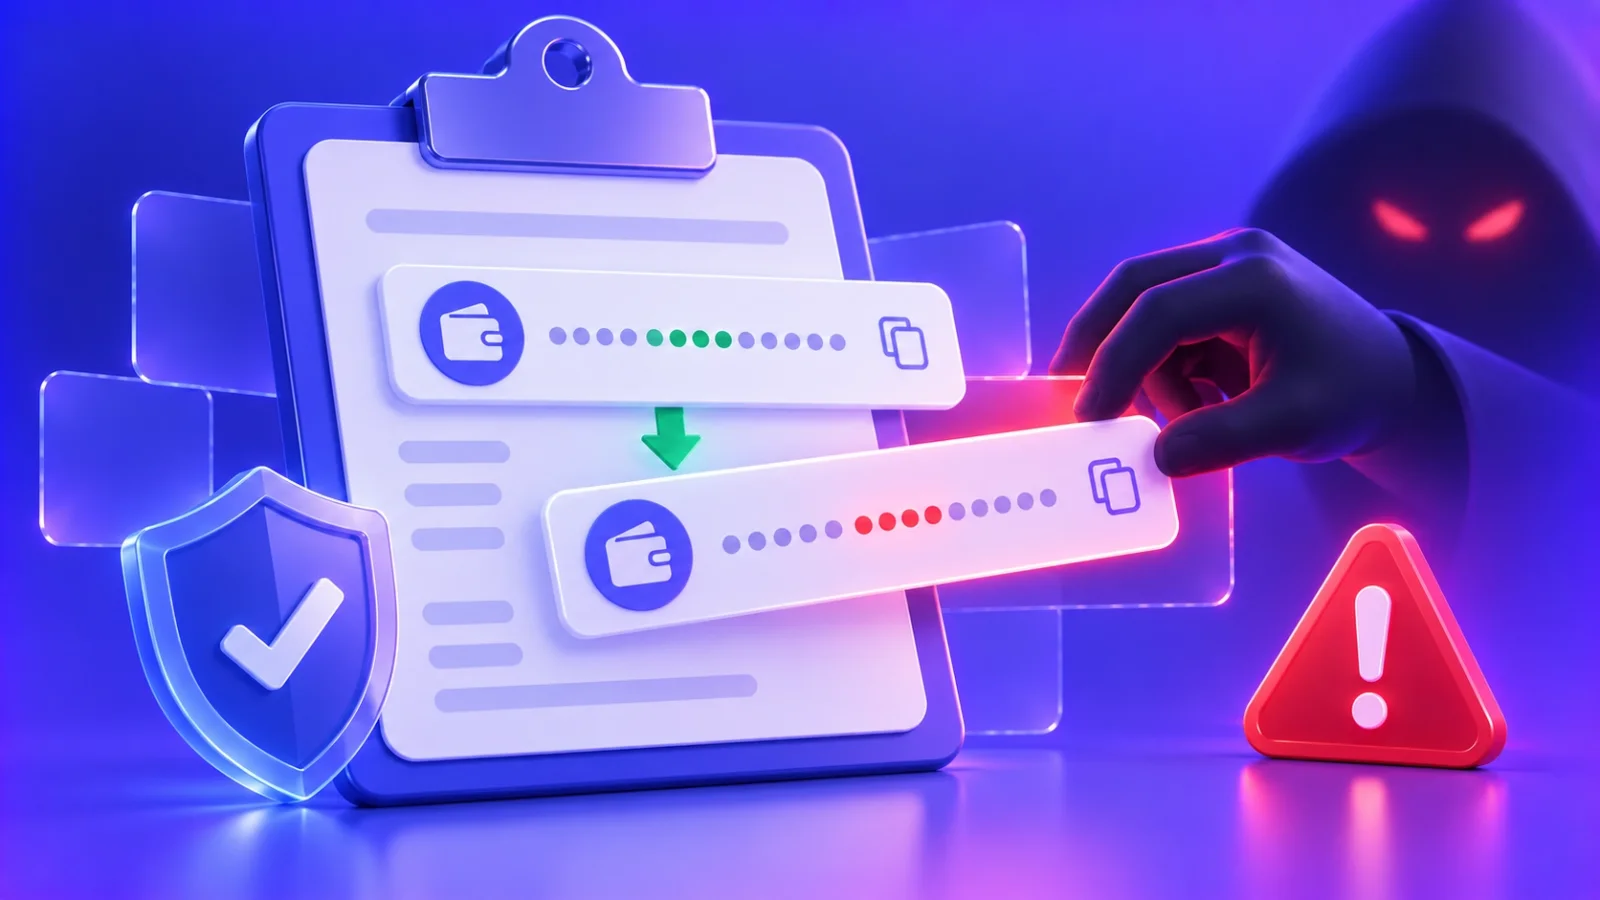
Manche Schadsoftware überwacht die Zwischenablage. Kopieren Sie eine Krypto-Adresse, ersetzt das Programm sie unbemerkt durch die Adresse des Betrügers – und wählt eine ähnliche mit denselben ersten Zeichen. Sie fügen die Adresse ein, sehen einen vertrauten Anfang und bestätigen die Überweisung.
Eine verwandte Masche ist Address Poisoning: Der Betrüger sendet eine Kleinstüberweisung an Ihre Wallet, von einer Adresse, die der Ihres regelmäßigen Empfängers ähnelt. Kopieren Sie beim nächsten Mal die Adresse aus dem Verlauf, geht das Geld an den Betrüger.
Es gibt nur einen Schutz: Prüfen Sie nach dem Einfügen Anfang und Ende der Adresse – je 4–6 Zeichen, bei großen Beträgen die ganze Adresse. Nehmen Sie die Adresse aus der Originalquelle, nicht aus dem Verlauf, und speichern Sie regelmäßige Empfänger im Adressbuch.
Zu gute Kurse und „garantierte Erträge“
Der Marktkurs für Krypto ist für alle gleich: Tauschdienste und Börsen verdienen an einem kleinen Aufschlag. Bietet jemand einen deutlich besseren Kurs als der Markt – um 5, 10 oder 20 % –, ist das keine Großzügigkeit, sondern ein Köder. Ein solcher „Tauschdienst“ nimmt Ihr Geld und verschwindet oder erfindet Gründe, nicht auszuzahlen: „Verifizierung erforderlich“, „Steuer muss bezahlt werden“, „Einlage auf das Minimum aufstocken“.
Dasselbe gilt für Angebote, Krypto zu „verdoppeln“, garantierte Erträge aus „Arbitrage“ und Bots, die angeblich für Sie handeln. Garantierte hohe Renditen gibt es bei Krypto nicht.
Drainer und gefährliche Signaturen
Eine eigene Betrugsklasse funktioniert über Wallet-Signaturen. Man bietet Ihnen an, „einen Airdrop abzuholen“, „die Wallet zu prüfen“ oder „eine Belohnung einzulösen“, und bittet Sie, die Wallet mit einer Seite zu verbinden. Dann verlangt die Seite eine Signatur – und wenn Sie sie geben, erhält der Vertrag die Erlaubnis, Ihre Token auszugeben. Die Mittel verschwinden ohne weitere Bestätigung.
P2P-Geschäfte und falsche Treuhänder
Beim direkten Tausch mit einer anderen Person – in Chats, Foren oder Kleinanzeigen – schlagen Betrüger oft einen „Treuhänder“ vor: einen Vermittler, der angeblich die Mittel beider Seiten bis zum Abschluss verwahrt. Das Problem: Der Treuhänder ist ein Komplize des Verkäufers oder der Verkäufer selbst unter einem anderen Konto. Sie senden das Geld an den „Treuhänder“ – und damit endet das Geschäft.
Wenn Sie P2P handeln, nutzen Sie das integrierte Treuhandsystem großer Plattformen, bei dem die Plattform selbst die Mittel sperrt und nicht eine Person aus einem Chat. Akzeptieren Sie nie einen Treuhänder, den die Gegenseite vorschlägt.
Gefälschte Apps und Erweiterungen
Eine weitere Masche sind gefälschte Versionen beliebter Wallets. Sie tauchen in App-Stores auf, werden in Suchmaschinen beworben und sehen aus wie das Original. Beim „Erstellen“ oder „Wiederherstellen“ der Wallet sendet die App Ihre Seed-Phrase an die Betrüger, und einige Zeit später verschwinden alle Mittel von der Adresse.
Laden Sie Wallets nur über Links von den offiziellen Websites der Entwickler herunter und prüfen Sie Herausgeber und Installationszahl der App. Besonders vorsichtig sollten Sie bei Browser-Erweiterungen sein: Eine gefälschte Erweiterung kann Adressen direkt auf der Seite austauschen.
Lange Maschen: „Investments“ und Online-Bekanntschaften
Die schmerzhaftesten Verluste entstehen nicht in einer Minute, sondern über Monate. Ein Betrüger knüpft in sozialen Netzwerken oder Messengern Kontakt, schreibt lange mit Ihnen, wird zum „Freund“ oder „Mentor“ und empfiehlt irgendwann eine „zuverlässige Plattform“ zum Investieren. Anfangs zeigt die Plattform Gewinne und erlaubt eine kleine Auszahlung – und man investiert immer mehr. Ist die Summe groß, wird die Auszahlung unter dem Vorwand von Steuern, Gebühren oder einer „Prüfung“ blockiert.
Merkmale dieser Masche: Die Initiative geht von einem Fremden aus, die Plattform ist in unabhängigen Quellen nicht zu finden, und für eine Auszahlung muss ständig „nachgezahlt“ werden. Erkennen Sie diese Situation wieder, hören Sie auf und senden Sie keine einzige weitere Zahlung.
Einen Tauschdienst vor dem Tausch prüfen
Nehmen Sie sich vor dem ersten Tausch bei einem neuen Dienst fünf Minuten für die Prüfung. Das ist weit weniger als die Zeit, die ein Rückholversuch kosten würde.
- Präsenz auf Monitoring-Portalen. Große Monitoring-Portale prüfen Tauschdienste und veröffentlichen Kundenbewertungen.
- Bewertungen. Achten Sie auf ausführliche Bewertungen und solche mit bestätigten Tauschvorgängen, nicht auf Dutzende gleichlautende Lobeshymnen.
- Dokumente. Ein seriöser Dienst hat Tauschregeln, eine AML-Richtlinie und eine Datenschutzerklärung, die beschreiben, was in strittigen Fällen passiert.
- Transparente Bedingungen. Kurs, Mindestbetrag, Reserve und Auszahlungsbetrag sind vor dem Erstellen des Auftrags sichtbar.
- Erreichbarkeit. Es gibt klare Support-Kanäle, und dort antwortet jemand.
- Testtausch. Wählen Sie beim ersten Mal einen kleinen Betrag.


So funktioniert der Schutz bei ROVEN exchange
Bei ROVEN exchange prüft ein Operator jeden Auftrag, sodass verdächtige und ungewöhnliche Situationen nicht „automatisch“ durchrutschen. Der Kurs wird beim Erstellen des Auftrags fixiert und ist vor dem Senden sichtbar, und der Auftragsstatus wird auf der Website und im offiziellen Telegram-Bot angezeigt, der von der Website verlinkt ist.
Wir verlangen keine Wallet-Verbindung, fragen nie nach Seed-Phrasen und schreiben nie zuerst. Meldet sich jemand in unserem Namen bei Ihnen, prüfen Sie den Kontakt über die Website und geben Sie uns Bescheid – das schützt auch andere Kunden.
Was tun, wenn Sie betrogen wurden
Ist das Geld bereits beim Betrüger, handeln Sie ruhig und Schritt für Schritt:
- Stoppen Sie. Senden Sie nichts mehr – keine „Steuer“, keine „Entsperrgebühr“, keine „Versicherung“.
- Sichern Sie Ihre Wallet. Haben Sie die Seed-Phrase weitergegeben oder auf einer verdächtigen Seite etwas signiert, verschieben Sie die restlichen Mittel sofort in eine neue Wallet und widerrufen Sie Freigaben.
- Sammeln Sie Beweise. Transaktions-Hashes, Adressen, Screenshots des Chats und der Seite, Links.
- Melden Sie es dort, wohin das Geld ging. Wurden die Mittel an eine Börsenadresse gesendet, kann deren Support sie auf Anfrage der Behörden sperren. Tether kann USDT auf Adressen von Betrügern einfrieren.
- Wenden Sie sich an die Polizei oder die Stelle für Cyberkriminalität in Ihrem Land.
- Warnen Sie andere – hinterlassen Sie eine Bewertung auf Monitoring-Portalen und in Communities.
Und denken Sie an die Folgemasche: Nachdem Sie über den Verlust berichtet haben, melden sich „Rückholspezialisten“. Es sind dieselben Betrüger.
Häufige Fragen
Lässt sich an Betrüger gesendetes Geld zurückholen?
Auf eigene Faust fast nie: Eine Blockchain-Transaktion lässt sich nicht rückgängig machen. Eine Chance besteht, wenn die Mittel bei einer Börse gelandet sind oder es sich um USDT handelt, die Tether einfrieren kann – aber nur über eine offizielle Anfrage der Behörden.
Ist es sicher, „Ich habe bezahlt“ vor der Bestätigung der Überweisung zu drücken?
Ja. Das ist nur ein Hinweis an den Operator, dass die Überweisung gesendet wurde. Der Tausch wird erst ausgeführt, wenn der Operator den Zahlungseingang auf der Blockchain sieht.
Warum verlangt der Tauschdienst keine Wallet-Verbindung?
Weil ein Tausch sie nicht erfordert. Sie senden die Überweisung selbst an die Adresse aus dem Auftrag. Verlangt eine Seite zum Tauschen, die Wallet zu verbinden und eine Transaktion zu signieren, ist Vorsicht geboten.
Wie erkenne ich einen echten Bot?
Rufen Sie den Bot nur über den Link auf der Website des Dienstes auf und vergleichen Sie den Benutzernamen Zeichen für Zeichen. Gefälschte Bots unterscheiden sich oft nur durch einen Buchstaben oder einen Unterstrich.


