
Cómo evitar estafas al intercambiar criptomonedas
Webs falsas, «ayudantes» por mensaje privado y cambio de dirección en el portapapeles. Repasamos los fraudes habituales y cómo evitarlos.
El fraude con criptomonedas casi nunca consiste en hackear una blockchain. En todos sus años de existencia, Bitcoin y Ethereum nunca han sido «hackeados» en el sentido habitual. Los estafadores no van a por la tecnología, sino a por las personas: las prisas, la confianza, las ganas de un tipo un poco mejor y la pereza de revisar los detalles.
La buena noticia es que casi todos los esquemas se repiten y se reconocen fácilmente si conoces sus señales. En este artículo vemos las formas de engaño más comunes al cambiar criptomonedas, cómo comprobar una casa de cambio antes de enviar dinero y qué hacer si ya has sido víctima de estafadores.
Por qué a los estafadores les gustan las criptomonedas
Las criptomonedas tienen propiedades que las hacen cómodas no solo para usuarios honrados, sino también para delincuentes. Entenderlas ayuda a ver la lógica de las estafas.
- Irreversibilidad. Una transacción en la blockchain no se puede cancelar. No hay banco que bloquee un pago sospechoso o lo devuelva previa reclamación.
- Rapidez. El dinero sale en minutos y puede moverse enseguida, a través de decenas de direcciones y servicios.
- Seudonimato. Una dirección de monedero no lleva el nombre de su dueño, lo que facilita que el estafador desaparezca.
- Usuarios nuevos. Mucha gente está empezando a entender redes, direcciones y comisiones, y no siempre distingue un procedimiento normal de uno sospechoso.
Por eso la principal protección en cripto no es recuperar el dinero tras un error, sino los hábitos que impiden cometerlo.
Los esquemas más comunes
Estos son los esquemas con los que más se topa quien cambia criptomonedas. Cada uno tiene una señal reconocible.
| Esquema | Cómo se presenta | Señal principal |
|---|---|---|
| Web de phishing | Una copia de una casa de cambio o exchange en un dominio parecido | El enlace llegó por un anuncio, chat o correo; el dominio cambia en una letra |
| Soporte falso | Te escriben primero en nombre del servicio | Piden la frase semilla, «verificar el monedero» o una transferencia para «desbloquear» fondos |
| Sustitución de direcciones | La dirección copiada se cambia por la del estafador | El principio o el final no coinciden con el original |
| Envenenamiento de direcciones | Aparece una dirección parecida en el historial tras una transferencia ínfima | Transferencias entrantes desconocidas de importes mínimos |
| Tipo irreal | Una «casa de cambio» ofrece un tipo muy superior al del mercado | Una ventaja que nadie más ofrece |
| Drainer | Una web pide conectar el monedero y firmar una transacción | «Reclama tu recompensa», «airdrop», «comprobación del monedero» |
| P2P con «garante» | Un intermediario en un chat promete una operación segura | Un «garante» propuesto por el propio vendedor |
Webs de phishing y dominios falsos
El esquema más extendido es la web clonada. Los estafadores registran un dominio que se diferencia del real en una letra, un guion de más u otra extensión, copian el diseño y lanzan anuncios. Alguien busca una casa de cambio, pulsa el primer enlace y llega a una web que acepta dinero pero nunca paga.
Te protege un hábito sencillo: abre la web de la casa de cambio desde tus marcadores. Encuentra una vez la dirección correcta —por ejemplo, a través de un monitor de casas de cambio o de canales oficiales—, guárdala y deja de seguir enlaces de anuncios y mensajes.
Soporte falso y bots de Telegram falsos
El segundo esquema más popular es el «agente de soporte» que escribe primero. Suele ocurrir después de que alguien pregunta en un chat público o deja un comentario. El «soporte» es amable, rápido y ofrece resolver el problema: solo hay que «verificar el monedero», compartir la frase semilla, seguir un enlace o enviar un «pago de prueba».
En Telegram, los estafadores crean bots y cuentas con un nombre casi idéntico al del servicio real, añadiendo una letra, un guion bajo o un número. Todo parece igual: avatar, nombre, saludo.
Sustitución de direcciones en el portapapeles
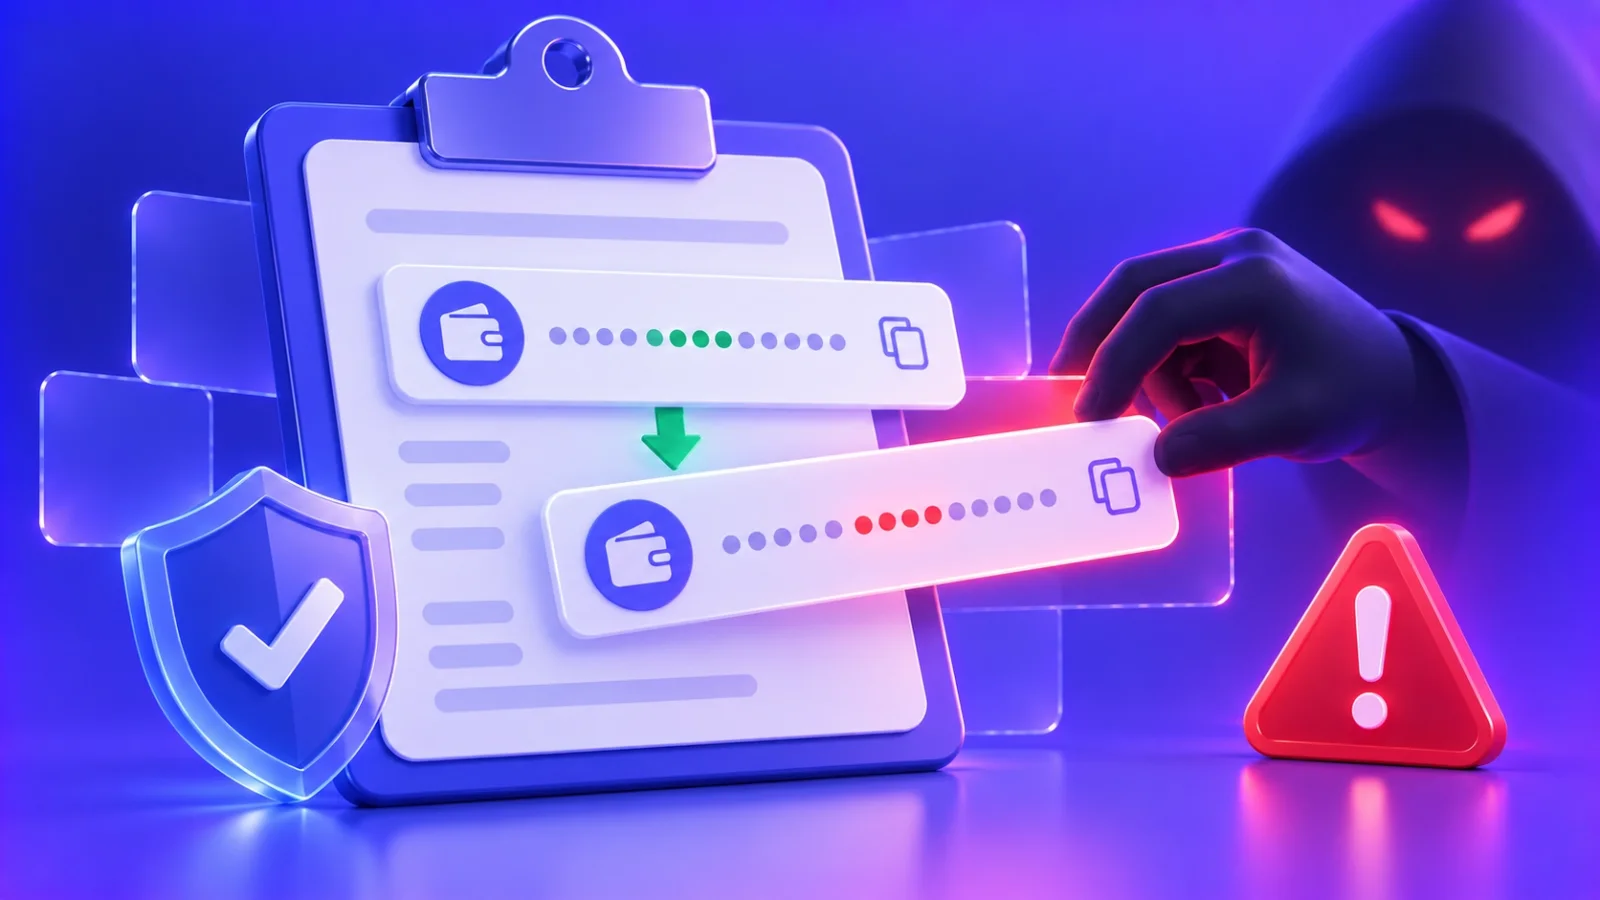
Algunos programas maliciosos vigilan el portapapeles. Cuando copias la dirección de un monedero, el programa la sustituye sin que lo notes por la del estafador, eligiendo una parecida con los mismos primeros caracteres. Pegas la dirección, ves un principio familiar y confirmas la transferencia.
Un esquema emparentado es el envenenamiento de direcciones: el estafador envía a tu monedero una transferencia ínfima desde una dirección parecida a la de tu destinatario habitual. Si la próxima vez copias la dirección del historial, el dinero irá al estafador.
Solo hay una defensa: tras pegar, comprueba el principio y el final de la dirección, 4–6 caracteres por cada lado, y la dirección completa en importes grandes. Toma la dirección de la fuente original, no del historial, y guarda a los destinatarios habituales en la libreta de direcciones.
Tipos demasiado buenos e «ingresos garantizados»
El tipo de mercado de las criptomonedas es el mismo para todos: casas de cambio y exchanges ganan con un pequeño margen. Si alguien ofrece un tipo claramente mejor que el del mercado —un 5, 10 o 20 %—, no es generosidad, es un cebo. Esa «casa de cambio» tomará tu dinero y desaparecerá o se inventará motivos para no pagar: «se requiere verificación», «hay que pagar un impuesto», «recarga tu depósito hasta el mínimo».
Lo mismo vale para las ofertas de «duplicar» tus criptomonedas, ingresos garantizados por «arbitraje» y bots que supuestamente operan por ti. En cripto no existen las rentabilidades altas garantizadas.
Drainers y firmas peligrosas
Hay una clase de fraude que funciona con firmas del monedero. Te ofrecen «reclamar un airdrop», «comprobar el monedero» o «recoger una recompensa» y te piden conectar el monedero a una web. Después la web solicita una firma y, si la das, el contrato obtiene permiso para gastar tus tokens. Los fondos salen sin ninguna confirmación adicional.
Operaciones P2P y falsos garantes
Al cambiar directamente con otra persona —en chats, foros o anuncios—, los estafadores suelen proponer un «garante»: un intermediario que supuestamente guarda los fondos de ambas partes hasta cerrar la operación. El problema es que el garante resulta ser cómplice del vendedor o el propio vendedor con otra cuenta. Envías el dinero al «garante» y ahí termina la operación.
Si haces operaciones P2P, usa el sistema de depósito en garantía integrado de las grandes plataformas, donde es la plataforma quien bloquea los fondos, no una persona de un chat. Nunca aceptes un garante propuesto por la otra parte.
Apps y extensiones falsas
Otro esquema son las versiones falsas de monederos populares. Aparecen en tiendas de apps, se anuncian en buscadores y parecen el original. Al «crear» o «restaurar» el monedero, la app envía tu frase semilla a los estafadores y, al cabo de un tiempo, todos los fondos salen de la dirección.
Descarga los monederos solo desde los enlaces de las webs oficiales de los desarrolladores y comprueba el editor de la app y el número de instalaciones. Ten especial cuidado con las extensiones del navegador: una extensión falsa puede sustituir direcciones directamente en la página.
Estafas largas: «inversiones» y contactos en línea
Las pérdidas más dolorosas no ocurren en un minuto, sino a lo largo de meses. Un estafador entabla conversación en redes sociales o mensajería, charla durante mucho tiempo, se convierte en «amigo» o «mentor» y en algún momento recomienda una «plataforma fiable» para invertir. Al principio la plataforma muestra ganancias y deja retirar una pequeña cantidad, y la persona invierte cada vez más. Cuando la suma es grande, los retiros se bloquean con la excusa de impuestos, comisiones o una «revisión».
Señales de este esquema: la iniciativa parte de un desconocido, la plataforma no aparece en fuentes independientes y para retirar siempre hay que «pagar un poco más». Si reconoces la situación, detente y no envíes ni un pago más.
Cómo comprobar una casa de cambio antes de cambiar
Antes del primer cambio con un servicio nuevo, dedica cinco minutos a comprobarlo. Es mucho menos que el tiempo que perderías intentando recuperar el dinero.
- Presencia en monitores. Los grandes monitores de casas de cambio revisan los servicios y publican opiniones de clientes.
- Opiniones. Fíjate en opiniones detalladas y con intercambios confirmados, no en decenas de comentarios entusiastas idénticos.
- Documentos. Un servicio honrado tiene reglas de intercambio, política AML y política de privacidad que describen qué pasa en situaciones conflictivas.
- Condiciones transparentes. El tipo, el importe mínimo, la reserva y el importe a recibir se ven antes de crear la orden.
- Contacto. Hay canales de soporte claros y alguien responde.
- Un cambio de prueba. La primera vez, elige un importe pequeño.


Cómo funciona la protección en ROVEN exchange
En ROVEN exchange un operador revisa cada orden, así que las situaciones sospechosas o inusuales no pasan «en automático». El tipo se fija al crear la orden y se ve antes de enviar dinero, y el estado de la orden aparece en la web y en el bot oficial de Telegram, enlazado desde la web.
No te pedimos conectar el monedero, nunca solicitamos frases semilla y nunca escribimos primero. Si alguien te contacta en nuestro nombre, compruébalo en la web e infórmanos: ayuda a proteger a otros clientes.
Qué hacer si te han estafado
Si el dinero ya ha ido a parar a un estafador, actúa con calma y paso a paso:
- Detente. No envíes nada más: ni «impuestos», ni «comisión de desbloqueo», ni «seguro».
- Protege tu monedero. Si compartiste la frase semilla o firmaste algo en una web sospechosa, mueve de inmediato los fondos restantes a un monedero nuevo y revoca los permisos.
- Reúne pruebas. Hashes de transacciones, direcciones, capturas de la conversación y de la web, enlaces.
- Informa adonde fue el dinero. Si los fondos fueron a la dirección de un exchange, su soporte puede congelarlos a petición de las autoridades. Tether puede congelar USDT en direcciones de estafadores.
- Acude a la policía o a la unidad de delitos informáticos de tu país.
- Avisa a otros: deja una opinión en los monitores y en las comunidades.
Y recuerda el esquema secundario: tras contar que has perdido dinero, empezarán a escribirte «especialistas en recuperación». Son los mismos estafadores.
Preguntas frecuentes
¿Se puede recuperar el dinero enviado a un estafador?
Por tu cuenta, casi nunca: una transacción en la blockchain no se puede revertir. Hay posibilidades si los fondos acabaron en un exchange o son USDT que Tether puede congelar, pero solo mediante una solicitud oficial de las autoridades.
¿Es seguro pulsar «He pagado» antes de que se confirme la transferencia?
Sí. Es solo un aviso al operador de que la transferencia se ha enviado. El intercambio se completa únicamente cuando el operador ve la llegada de los fondos en la blockchain.
¿Por qué la casa de cambio no me pide conectar el monedero?
Porque un intercambio no lo necesita. Tú mismo envías la transferencia a la dirección de la orden. Si una web exige conectar el monedero y firmar una transacción para cambiar, es motivo para desconfiar.
¿Cómo distinguir un bot auténtico de uno falso?
Accede al bot solo desde el enlace de la web del servicio y compara el nombre de usuario carácter a carácter. Los bots falsos suelen diferenciarse en una letra o un guion bajo.


